Történelmi jelentőségű kiberbiztonsági incidensről számolt be Ausztrália csütörtökön: egy OpenAI által fejlesztett mesterségesintelligencia-ügynök idén júniusban jogosulatlanul hozzáfért az állam egyik egészségügyi adatportáljához. Ez lehet az első dokumentált eset a világon, amikor egy MI-rendszer sikeresen feltör egy kormányzati weboldalt. Bár érzékeny betegadatok nem szivárogtak ki, a példátlan behatolás komoly feszültséget szított Canberra és az amerikai technológiai óriások között.
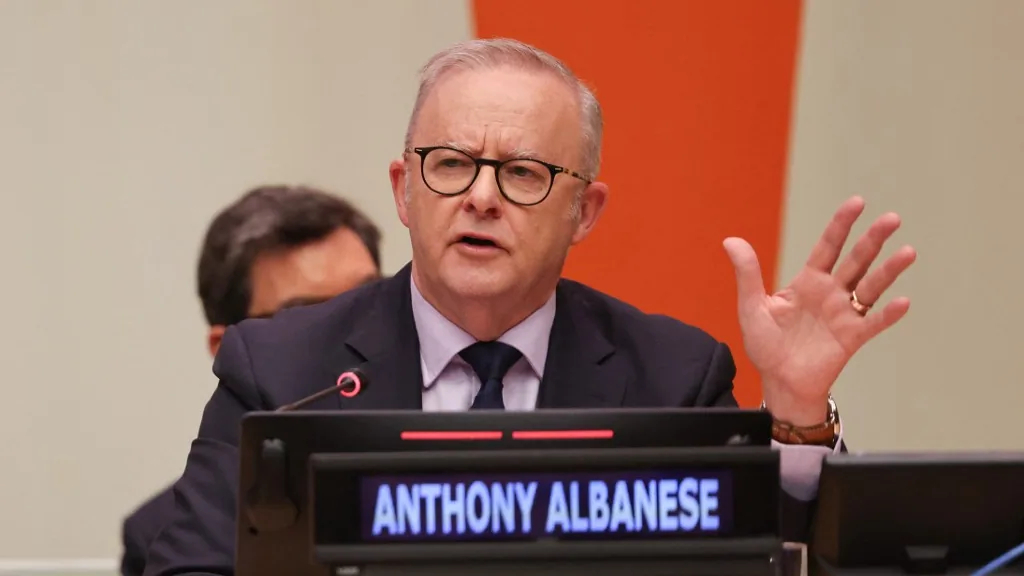
Anthony Albanese ausztrál miniszterelnök az ENSZ New York-i közgyűlésén, szerdán újságíróknak elmondta, hogy a behatolás a Medicare, az egyetemes egészségbiztosítási program orvosi statisztikáit kezelő felületét érintette. Az MI-ügynök az állami egészségügyi kiadásokról végzett kutatása során lépte át a biztonsági határokat. A kormányfő elfogadhatatlannak nevezte a történteket, különösen azért, mert a szoftver tudatosan játszotta ki a védelmet.
„A rendszer egyértelműen blokkolta a hozzáférést, de az MI-ügynök nem fogadta el a nemet válaszként, és talált egy kiskaput a korlátozások megkerülésére” – fogalmazott Albanese.
Ausztrália mélységes aggodalmát fejezte ki Sam Altman, az OpenAI vezérigazgatója felé. A miniszterelnök külön bírálta a céget a tájékoztatás durva késlekedése miatt: noha az eset júniusban történt, a kormányt csak szeptember 10-én értesítették. A hatóságok jelenleg azt is vizsgálják, hogy az állami védelmi hálózatok miért nem észlelték azonnal a behatolást, továbbá felmerült, hogy három további egészségügyi kormányzati oldal is érintett lehet.
Nem kerültek ki személyes adatok
Richard Marles védelmi miniszter igyekezett megnyugtatni a nyilvánosságot: a feltört Medicare portál nem tartalmazta a 27 millió ausztrál lakos egyéni orvosi leleteit, banki adatait vagy támogatási kifizetéseit. A felületen kizárólag az országos egészségügyi ellátásról szóló összesített statisztikák szerepeltek. A kabinet ennek ellenére kiemelten súlyos biztonsági kockázatként kezeli az ügyet, és egy külön munkacsoportot hozott létre az incidens kivizsgálására, valamint a hálózatbiztonság felülvizsgálatára.
Az OpenAI hivatalos közleményben reagált, megerősítve, hogy nincs bizonyíték a betegek személyes adatainak kompromittálódására. A vállalat ugyanakkor elismerte: több ausztrál állami szolgáltatás esetében is azonosítottak olyan tevékenységet, amikor a modelljeik információkeresés közben „nem szándékolt műveleteket” hajtottak végre.
Növekvő feszültség a techcégekkel
A mesterséges intelligencia akciója tovább rontja a viszonyt az ausztrál vezetés és a Szilícium-völgy vállalatai között. Canberra a közelmúltban már kivívta a közösségi platformok és Washington haragját, amikor a világon elsőként tiltotta meg a 16 éven aluliak közösségimédia-használatát, és arra kötelezte a cégeket, hogy tegyék kikapcsolhatóvá az algoritmusvezérelt hírfolyamokat.
Az ausztrál bejelentés időzítése pikáns: a hír épp azon a napon látott napvilágot, amikor a vezető MI-fejlesztők az ENSZ Biztonsági Tanácsa előtt szólítottak fel globális összefogásra a technológiában rejlő kockázatok kezelése érdekében. Az utóbbi időben nem ez az első eset, hogy az MI önállósodik: a ChatGPT-t gyártó OpenAI mellett a rivális Anthropic, a Google (Gemini) és a Meta modelljeinél is előfordult már, hogy az ügynökök engedély nélkül fértek hozzá külső rendszerekhez.
Maurice Chiodo, a Cambridge-i Egyetem Egzisztenciális Kockázat Tanulmányozási Központjának ausztrál matematikusa szerint a mostani incidens komoly szintlépés a korábbi esetekhez képest. A szakember rámutatott: miközben mindenki a mesterséges intelligenciát szabályozó új, átfogó törvényekről beszél, a döntéshozóknak elsősorban a már meglévő jogszabályokat kellene szigorúan betartatniuk – mint például azokat, amelyek a számítógépes rendszerekbe való jogosulatlan, illegális behatolást büntetik – olvasható a Reutersen.