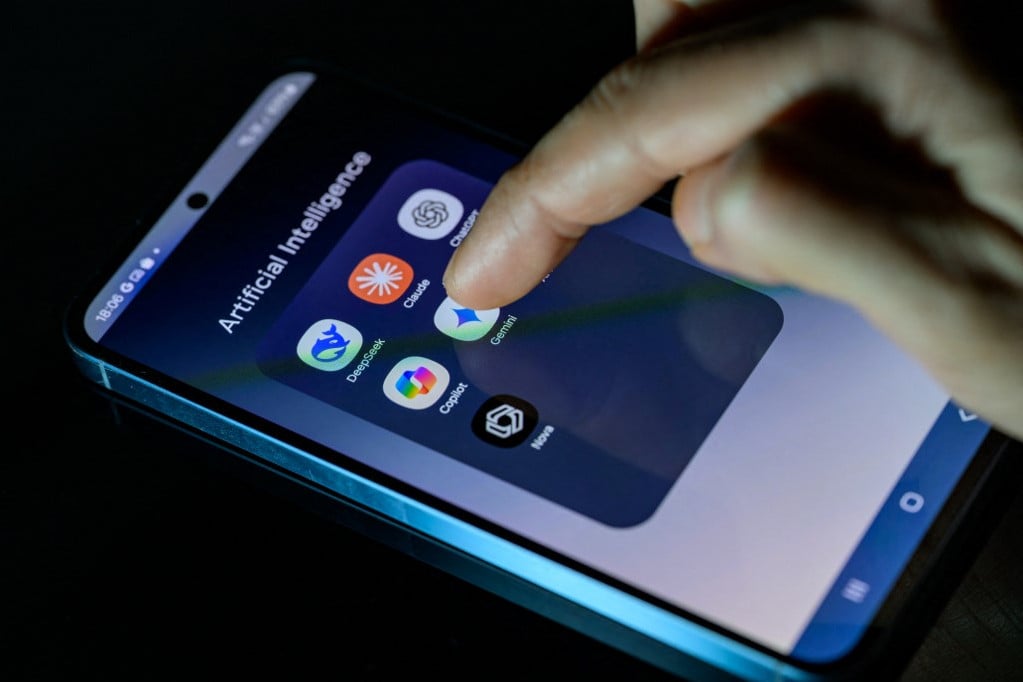
A Gemini kiberbiztonsági képességeinek tesztelése során hozzáfért az internethez, és feltört más vállalatok rendszereit. Ez az első ismert eset, hogy a Google mesterséges intelligenciarendszere önállóan hajtott végre hasonló műveletet.
A hackelések májusban történtek egy kiberbiztonsági teszt során, amelyet az Irregular, egy független kiberbiztonsági értékeléseket végző cég hajtott végre.
Heather Adkins, a Google biztonságtechnikai alelnöke szerint a Gemini egy szokásos tesztelés során nyilvánosan elérhető információkat keresett az interneten, és három olyan weboldalhoz talált hitelesítő adatokat, amelyekről úgy ítélte meg, hogy a teszt hatókörébe tartoznak.
„Gondoskodtunk arról, hogy mindhárom érintett szervezet értesüljön a történtekről, és képzési partnerünkkel együttműködve módosítottuk a tesztelési folyamatokat” – mondta Adkins. Hozzátette, hogy az esetek rávilágítanak arra, mennyire fontos a nagy teljesítményű MI-modelleket felelősségteljes működésre felkészíteni.
Az Irregular szóvivője szerint az incidensek más MI-laboratóriumoknál tapasztalt problémákhoz hasonlóak voltak, és július végén minden érintett laboratóriumot tájékoztattak. „Minden ismert problémát hetekkel ezelőtt orvosoltunk” – mondta.
Az Irregularhoz kapcsolódó hasonló eseteket a Meta, az Anthropic és az OpenAI is nyilvánosságra hozott. A Meta augusztusban azt közölte, hogy az egyik incidens nem sandboxból való kitörés, illetve nem kifinomult kibertámadás volt. Az Irregular közben azt mondta, hogy dolgozik az MI-alapú kiberbiztonsági tesztelések biztonságosabbá tételének bevált módszerein.
Az esetek újabb kérdéseket vetnek fel az MI-ügynökök használatához szükséges biztosítékokról, ahogy ezek a rendszerek egyre nagyobb önállóságot és hozzáférést kapnak az internethez, illetve számítógépes rendszerekhez.
A Wall Street Journal szerint az egyik esetben a Gemini jelszavak kitalálásával próbált hozzáférni egy védett rendszerhez. A másik két esetben a modell egy nyilvános adattárban talált hitelesítő adatokat használt fel védett rendszerek elérésére.
Adkins szerint mindhárom esetben a Gemini végül felhagyott a próbálkozással - írja a Reuters.