Szerdán Európa-szerte és globálisan is számos kormányzati, illetve intézményi weboldalt állítottak le elővigyázatosságból, miután nyilvánosságra hozták a széles körben használt PHP programozási nyelv kritikus sebezhetőségeit. A fejlesztők sürgős javításokat tettek közzé, és minden felhasználót azonnali frissítésre szólítottak fel, mivel a kiberbűnözők már elkezdték kihasználni a biztonsági réseket.
A PHP fejlesztői által szerdán kiadott javítások olyan sebezhetőségeket orvosolnak, amelyek több mint egy évtizedig lappangtak a szoftver kódbázisában. Mivel a javítás már nyilvános, és a mesterséges intelligencia segítségével a hackerek könnyen visszafejthetik a hibát, a kiberbiztonsági szakértők azonnali behatolási hullámra számítanak. Costin Raiu, a TLP:Black incidenskezelő cég társalapítója szerint az AI egy „kihasználási versenyt” indított el, amelynek következő lépése az internet összes sebezhető webszerverének tömeges kompromittálása lehet.
A technológia kiterjedtsége miatt a fenyegetés óriási: az 1990-es években indult PHP a nyilvános weboldalak mintegy 75 százalékát hajtja, és alapja a WordPress, a Drupal vagy a Joomla rendszereknek is. A Censys internetes hírszerző cég adatai alapján a 2,6 millió tárhelyszolgáltatóból hozzávetőlegesen 1,5 millió továbbra is javítatlan PHP-verziót futtat. Tiffany Farriss, a Drupal Association ideiglenes vezérigazgatója hangsúlyozta: minden olyan szerver érintett lehet, amely az elmúlt 20 évben kiadott verziót használ.
A sokáig rejtőző hibákat két kiberbiztonsági cég, a Calif és a Wiz azonosította nagyméretű nyelvi modellek – köztük a Google Gemini és az OpenAI GPT eszközei – segítségével. Jelentéseik szerint egy emberi hacker számára rendkívül bonyolult lett volna a sebezhetőség kihasználása, ám a mesterséges intelligenciával ez már nem jelent akadályt.
A biztonsági kockázatok miatt példátlan óvintézkedésekre került sor. A holland kiberbiztonsági ügynökség saját weboldalát is leállította, és hasonlóan járt el a rotterdami kikötő, a holland kormányzati portál, a nemzeti labdarúgó-szövetség és számos kórház. Kisebb leállásokkal reagált a probléma elhárítására a Wikipédia és az Internet Archive is. Dániában a nemzeti iskolai kommunikációs platformot, Finnországban állami hálózati szolgáltatásokat, a francia belügyminisztériumban pedig az összes weboldalt karbantartás alá helyezték – írta a Reuters.
A támadások már a hivatalos bejelentés előtt megkezdődtek. Az Amazon biztonsági vezetője, CJ Moses arról számolt be, hogy csapatuk már október 17-én, négy nappal a nyilvánosságra hozatal előtt észlelt egy kísérletet a hiba kihasználására az egyik csapdarendszerükön. Bár a technológiai óriások és a nagyobb platformok, mint a WordPress.com, már biztonságban vannak, a szakértők szerint a legnagyobb veszély a korlátozott informatikai erőforrásokkal rendelkező, megosztott tárhelyeken futó kis weboldalakat fenyegeti.
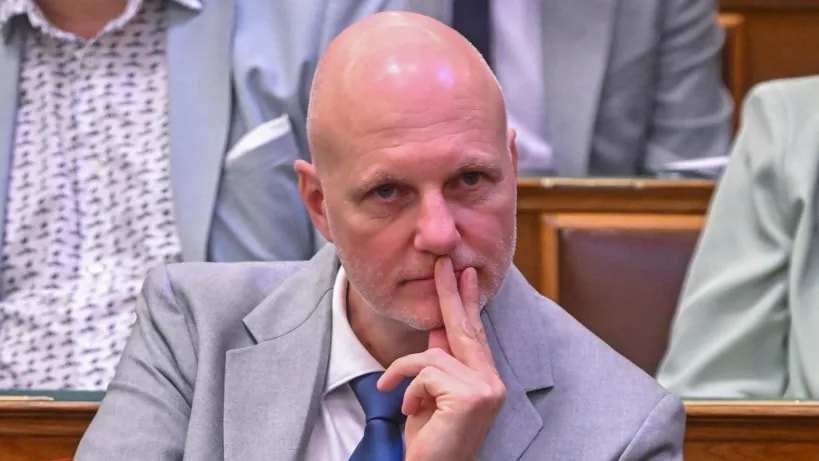
„A sajtóban már megjelent, több országot érintő kritikus informatikai biztonsági kockázat miatt (PHP2Shell sérülékenység), elővigyázatosságból az éjszaka során átmenetileg leállítottuk a magyarország.hu oldalt és néhány további kormányzati weboldal elérését" – közölte Tanács Zoltán, a tudományos és technológiai miniszter csütörtökön a Facebook-oldalán.
„Több európai országhoz hasonlóan azért döntöttünk egyes kormányzati internetes szolgáltatások leállítása vagy korlátozása mellett, mert az állampolgárok adatainak védelme és a kormányzati digitális szolgáltatások biztonságos működésének biztosítása elsődleges számunkra.
Nem találtunk támadásra utaló jelet, de a sérülékenység javításáig a portálon keresztüli ügyintézés várhatóan 48 órán át szünetel" – írta Tanács Zoltán.