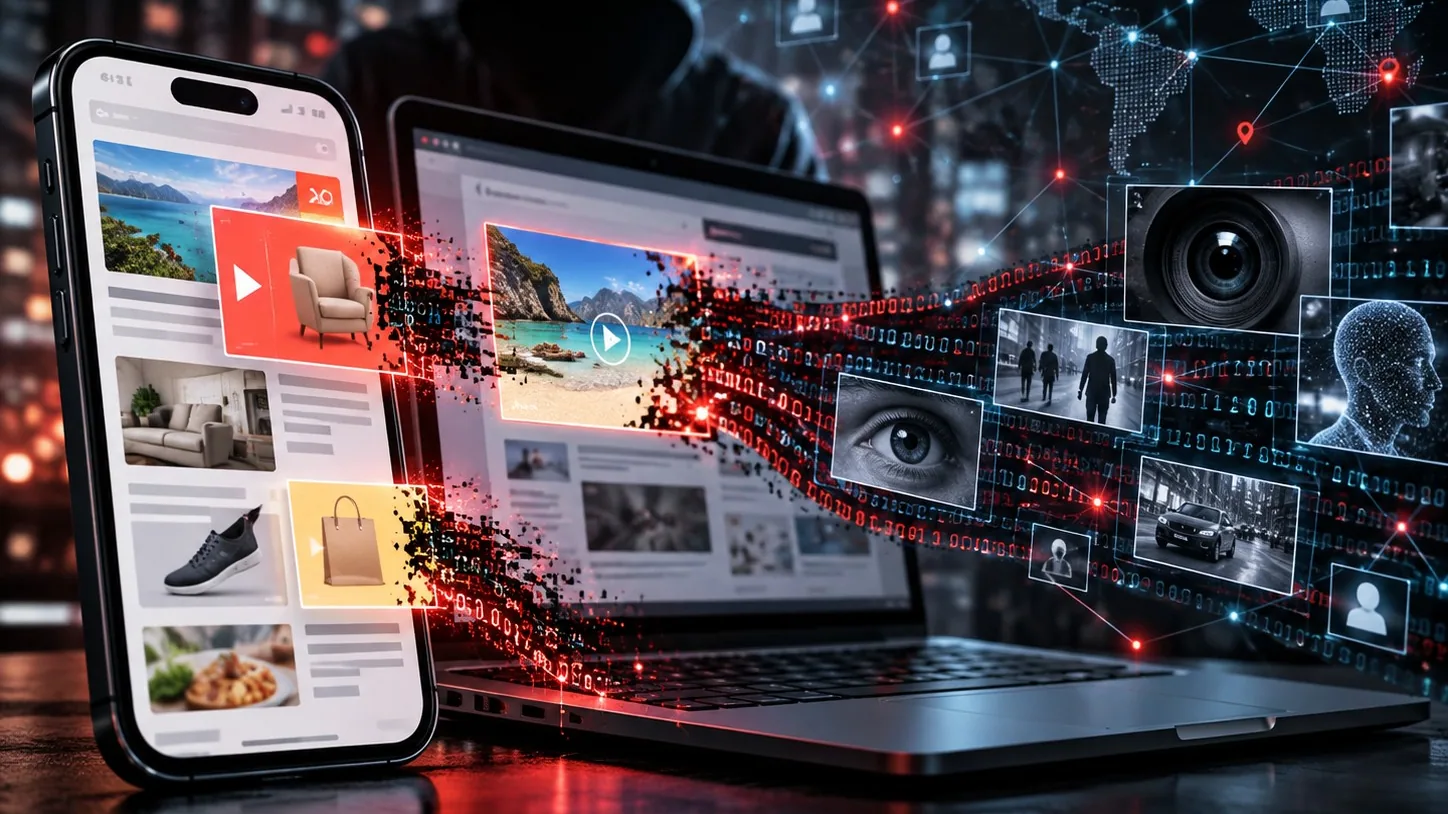
Nem kellett gyanús linkre kattintani, ismeretlen fájlt letölteni vagy megtévesztő üzenetre válaszolni, bizonyos esetekben elég lehetett, hogy egy online reklám egyszerűen megjelenjen a képernyőn. A Torontói Egyetem Citizen Lab kutatócsoportja olyan rendszert tárt fel, amely szerintük az internetes reklámipar infrastruktúráját használta emberek azonosítására, követésére, egyes kiemelt célpontok esetében pedig kémszoftver telepítésére.
Az izraeli Discover-Techhez kötött hálózat több mint 120 ezer weboldalon és 70 ezernél is több mobilalkalmazásban volt jelen. Az Al-Dzsazíra 45 számítógépének megfertőzését a kutatók technikailag is igazolták. A Discover-Tech a Reuters megkereséseire nem válaszolt, a Google ugyanakkor már kizárta a céget saját hirdetési rendszeréből.
A történet egyik legriasztóbb eleme éppen az, hogy az internet használóinak eddigi alapvető biztonsági ösztöneit kérdőjelezi meg.
Évek óta azt tanácsolják az embereknek, hogy ne kattintsanak ismeretlen linkekre, ne töltsenek le gyanús mellékleteket és ne telepítsenek ellenőrizetlen alkalmazásokat. A Citizen Lab csütörtökön nyilvánosságra hozott vizsgálata azonban azt állítja, hogy a kialakult a kémkedésnek egy olyan formája van, amelynél a célpontnak nem feltétlenül kell semmit tennie.
Elég lehet, hogy a megfelelő hirdetés betöltődjön az eszközén.
AdFection: amikor a reklám válik támadási felületté
A kutatók az általuk feltárt módszert AdFectionnek nevezték el.
A technika lényege, hogy a hétköznapi internetes reklámrendszerben rendelkezésre álló információkat – például IP-címeket, reklámazonosítókat és az eszközre vonatkozó adatokat – felhasználva egy konkrét felhasználót azonosíthatnak. Ha a rendszer azt érzékeli, hogy a reklámot éppen a keresett célpont eszközére töltik be, eltérő programkódot küldhet számára.
A Citizen Lab szerint ez adott esetben lehetővé tehette egy böngésző vagy operációs rendszer sérülékenységének kihasználását és kémszoftver telepítését. Mindezt anélkül, hogy az áldozat a reklámra kattintott volna.
Ez lényeges különbség.
A legtöbb internetes csalás az ember hibájára épít. A felhasználónak meg kell nyitnia valamit, meg kell adnia a jelszavát vagy engedélyeznie kell egy műveletet.
Az úgynevezett zero-click támadásnál erre nincs szükség.
Négy milliárd reklámlicit adatait vizsgálták
A Citizen Lab csaknem négymilliárd hirdetési licit rekordját elemezte.
Ezek alapján a Discover-Techhez kapcsolódó reklámok 2026 márciusa és júniusa között több mint 120 ezer weboldalon és 70 ezer mobilalkalmazásban jelentek meg. A Reuters a kutatók összesített adatai alapján 75 ezer alkalmazásról számolt be.
A Confiant reklámbiztonsági cég társalapítója szerint a Discover-Tech naponta legalább tízmillió reklámot juttatott el az internetre. Jerome Dangu úgy becsülte, hogy a vállalat infrastruktúrája „nagyon valószínűen” emberek százmillióit érinthette világszerte.
Ez azonban rendkívül fontos különbség: Nem azt jelenti, hogy százmilliók telefonját megfertőzték.
A kutatók azt állítják, hogy ekkora nagyságrendben jelenhettek meg a Discover-Techhez kapcsolódó hirdetések, illetve ennyi felhasználóról gyűjthettek reklámtechnológiai információkat. A kémszoftveres fertőzés ennél jóval célzottabb lehetett.
Negyvenöt Al-Dzsazíra-gépet bizonyítottan feltörtek
A Citizen Lab legerősebb bizonyítéka az Al-Dzsazíra katari televíziós hálózathoz kapcsolódik. A médiavállalat átadta hálózati naplóinak egy részét a kutatóknak, akik ezek alapján 45 Windows-rendszer kompromittálását igazolták 2024 és 2025 között. A támadásokhoz a Citizen Lab szerint a Candiru nevű izraeli kémszoftvercég technológiáját használták.
A Candiru nem ismeretlen szereplő a megfigyelési technológiák piacán.
Az Egyesült Államok kereskedelmi minisztériuma már 2021-ben feketelistára helyezte a céget, arra hivatkozva, hogy szoftverét kormányzati tisztviselők, újságírók, aktivisták és akadémiai szereplők rosszhiszemű megfigyelésére használták.
A Citizen Lab szerint a Candiru időközben Integrity Labs néven működik.
Az Al-Dzsazíra közleményben ítélte el a munkatársai ellen végrehajtott kémszoftveres támadásokat és közölte, hogy további intézkedéseket tesz rendszerei és dolgozói védelmére.
Pentagon, NATO, ENSZ – érzékeny hálózatokon is megjelentek a reklámok
A történet ezen a ponton válik egyszerű adatvédelmi ügyből nemzetbiztonsági kérdéssé.
A Confiant adatai szerint a Discover-Techhez kapcsolódó reklámokat több száz érzékeny hálózatban megjelenítették.
A Reuters által idézett kutatók szerint ezek között voltak a Pentagonhoz, a Nemzetközi Atomenergia-ügynökséghez és a Nemzetközi Büntetőbírósághoz kapcsolódó rendszerek.
A Citizen Lab ezenfelül arra utaló adatokat talált, hogy a reklámok az ENSZ, a NATO, az Európai Bizottság és több mint egy tucat nemzeti kormány hálózatából is elérhetők voltak.
Ez azonban ismét nem azt jelenti, hogy ezeket az intézményeket sikeresen feltörték. Azt jelenti, hogy a hirdetési infrastruktúra az ott használt eszközöket is elérhette. Már ez önmagában súlyos biztonsági kérdéseket vet fel.
A reklámipar legnagyobb gyengesége lett a fegyver
A módszer azért működhetett, mert a modern internetes hirdetések jóval többet tudnak az emberekről, mint azt a legtöbb felhasználó sejti. Amikor valaki megnyit egy weboldalt vagy alkalmazást, a háttérben másodperc törtrésze alatt automatikus aukció indulhat arról, melyik reklám jelenjen meg előtte.
Ehhez az úgynevezett programozott reklámrendszer számos adatot továbbíthat.
A cél eredetileg az, hogy egy harmincéves budapesti autórajongó más hirdetést lásson, mint egy hatvanéves madridi turista. A Citizen Lab vizsgálata szerint azonban ugyanez a technológia arra is alkalmas, hogy egy konkrét személyt megtaláljanak a világhálón.
És innentől a reklám már nem csupán eladni próbál valamit, hanem megfigyelőeszközzé válhat.
A Google évekig elfogadott partnerként kezelte
Különösen kellemetlen kérdéseket vet fel, hogy a Discover-Tech nem valamiféle internetes alvilágban működött.
A Citizen Lab szerint a vállalat 2020 és 2026 között szerepelt a Google és az IAB Europe jóváhagyott, illetve minősített reklámpiaci szereplőinek listáján.
Ez lehetővé tette számára, hogy a világ legnagyobb reklámtechnológiai rendszereivel dolgozzon együtt. A kutatás nyilvánosságra kerülése előtt azonban megkezdődött a kizárása.
A Google közölte, hogy megszüntette a Discover-Tech hozzáférését saját hirdetési piactereihez, mert a vállalat rendszerszerűen megsértette szabályait. A cég emellett a Safe Browsing rendszerében is figyelmeztetéseket vezetett be a kutatók által azonosított domainekre.
Az IAB Europe szintén felfüggesztette a vállalat státuszát. A Comcast tulajdonában lévő Beeswax eltávolította a Discover-Techet platformjáról, a Vungle hozzáférését felfüggesztették, az Eskimi pedig véglegesen blokkolta a cég fiókjait és domaineit.
A Discover-Tech és a Candiru a Citizen Lab, illetve a Reuters megkereséseire nem adott érdemi választ.
Az ellenőrző rendszereket is kijátszhatták
Az ügy egyik legérdekesebb technikai részletét az Eskimi közölte.
A reklámplatform szerint a Discover-Tech kampányai úgy töltöttek be eltérő kódot, hogy figyelembe vették többek között a felhasználó eszközét, IP-címét és földrajzi helyét.
A reklámok ezért egy automatikus biztonsági ellenőrző rendszernek ártalmatlan tartalmat mutathattak, miközben egy előre kiválasztott személy számára más programkódot tölthettek le. Ez megmagyarázhatja, hogyan tudott a rendszer éveken keresztül működni a nagy reklámplatformok közelében.
Mit jelent mindez egy magyar internetezőnek?
Jelenleg nincs nyilvános bizonyíték arra, hogy magyar felhasználók készülékeit ezzel a módszerrel bizonyítottan megfertőzték volna. Ez fontos.
Ugyanakkor a rendszer globálisan működött, európai hálózatokon is megjelent, és olyan nagy nemzetközi reklámpiacokon keresztül jutott el az internetre, amelyeket Magyarországon is naponta milliók használnak. Az átlagos felhasználó számára ezért a történet legfontosabb tanulsága nem az, hogy mostantól minden reklámtól félni kell, hanem az, hogy a digitális reklámkövetés már nem pusztán arról szól, milyen cipőt vagy telefont próbálnak eladni nekünk.
Az emberek internetes mozgásáról összegyűjtött információk biztonsági értékkel rendelkeznek. Megmutathatják, hol tartózkodik valaki, milyen eszközt használ, milyen oldalakat látogat, és adott esetben segíthetnek azonosítani őt.
Mit lehet tenni?
A Citizen Lab a vizsgálat nyomán már nem egyszerű adatvédelmi kérdésként kezeli a reklámblokkolást. A kutatók szerint különösen a kormányzati, katonai, vállalati és más érzékeny rendszerekben kiberbiztonsági intézkedésként kellene megfontolni a reklámok és reklámkövetők blokkolását.
Az átlagos felhasználóknak megbízható reklámblokkoló használatát, a követést korlátozó böngészők alkalmazását és a mobilos reklámkövetés kikapcsolását javasolják. A magas kockázatú személyeknek – például újságíróknak, diplomatáknak, politikusoknak vagy érzékeny vállalati adatokkal dolgozóknak – szakértői biztonsági segítséget is indokoltnak tartanak.
Nem a reklám a legnagyobb probléma, hanem az adat
A Discover-Tech-ügy végső tanulsága ennél szélesebb. Az internetes gazdaság jelentős része arra épült fel, hogy minél pontosabban azonosítható legyen, ki ül a képernyő előtt.
Ez teszi lehetővé a személyre szabott reklámokat.
De ugyanez a rendszer, ha rossz szereplők férnek hozzá, megfigyelési infrastruktúrává változhat.
A Citizen Lab ezért már nem pusztán a Discover-Tech vizsgálatát sürgeti. A kutatók szerint a hatóságoknak magát a globális reklámtechnológiai rendszert is újra kell gondolniuk, szigorúbb ellenőrzéssel, partnerazonosítással és adatvédelmi szabályokkal.
A botrány legnyugtalanítóbb része ugyanis talán nem az, hogy egy izraeli vállalat képes lehetett kihasználni a rendszert, hanem az, hogy ehhez nem kellett külön kémhálózatot építeni.
A világ már felépítette hozzá az infrastruktúrát. Reklámnak hívjuk.