Megfőztek a hekkerek több francia hűtőházat. A történet az „átlagember" szempontjából sem haszontalan tanulságokkal bír.
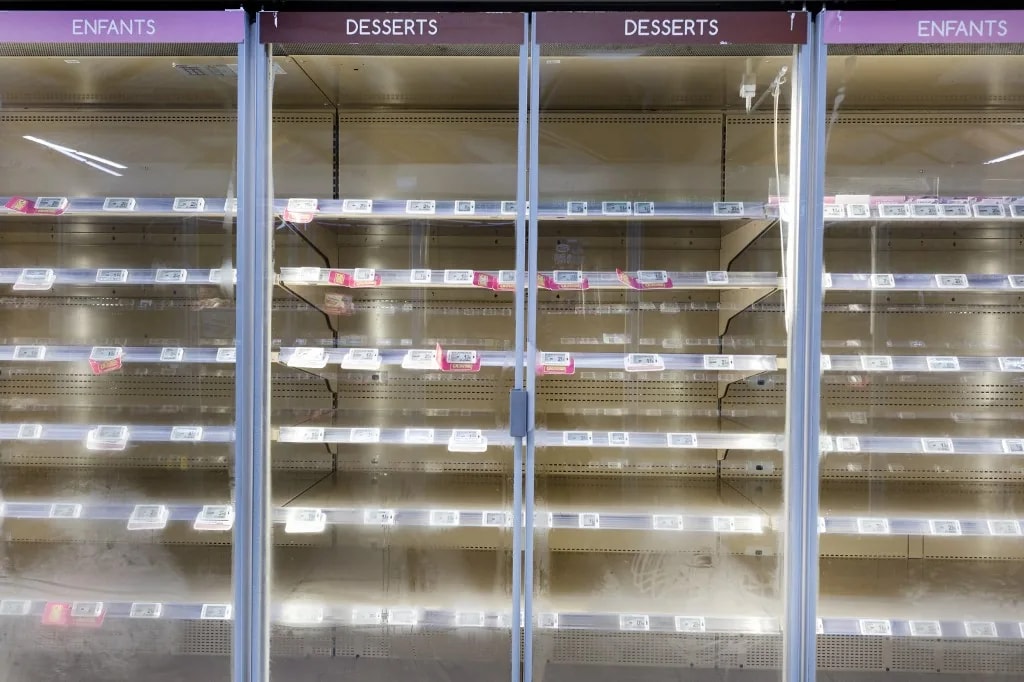
Sikeresen feltörtek több francia hűtőházat ismeretlen hackerek. A digitális betörők a dán Danfoss cég távoli vezérlő szoftvereinek és hardvereinek biztonsági réseit használták ki, amelyek közvetlenül kapcsolódtak az internetre. A 2026 októberében és novemberében történt incidensek során a bűnözők több száz francia szupermarket (köztük a Carrefour, az Intermarché és az E.Leclerc) hűtőjét, valamint az országos vérellátó szolgálat (EFS) három ipari fagyasztóját vették célba.
A hűtő- és fagyasztóberendezések vezérlőegységei megfelelő tűzfalvédelem nélkül, nyilvánosan elérhetőek voltak a világhálón át. Az e-betörők olyan régebbi típusú vezérlőket céloztak meg, amelyeken nem frissítették a belső szoftvert és sok esetben (kozmetika nélkül: elkeserítő mennyiségben) még az alapértelmezett gyári jelszavakat használták. A bejutást követően a hackerek gondosan átírták a berendezések automatikus leolvasztási ciklusát, majd extrém magas, 50–80 Celsius-fokos fűtési értékeket állítottak be. S hogy ez ne tűnjön föl senkinek, arra is volt idejük és energiájuk, hogy elnémítsák vagy kitoltsák a hőmérséklet-emelkedést jelző biztonsági riasztásokat. Mindennek nyomán pedig a személyzet csak késve észlelte a szarvashibát.
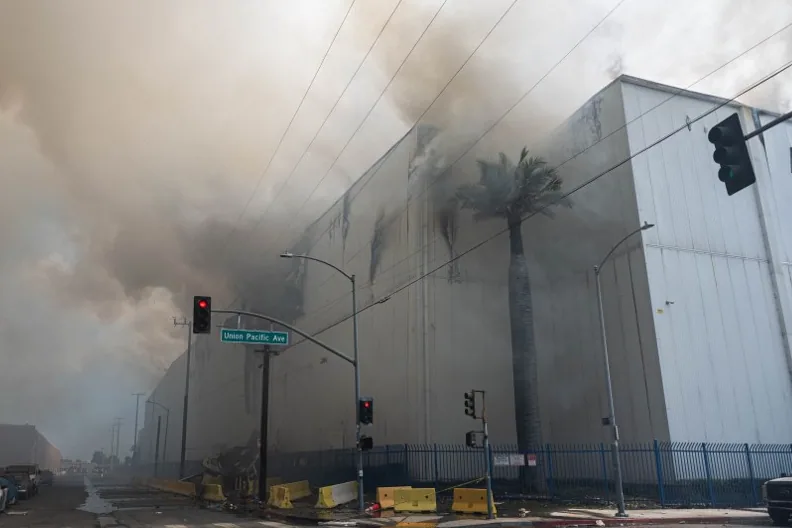
A bevásárlóközpontokban mindösszesen több tíz millió euró értékű élelmiszer romlott meg, puffadt föl, s a túlhevült berendezések pedig legalább tizenhat helyszínen okoztak kisebb-nagyobb tüzeket. Kész csuda', hogy a vérbankok esetében a dolgozók még időben közbeléptek, így az életmentő készítményeket nem kellett kukázni.
A francia állami kibervédelem szerint az e-gazemberek az Iszlám Államhoz köthetők. Arról persze kevesebb szó esik, hogy a „hülyék" valójában azok voltak, akik évtizede nem változtattak meg egyetlen jelszót sem, s megelégedtek az admin/admin, rosszabb esetben admin/12345 kódokkal.
Miféle tanulsággal szolgálhat e sztori az „átlagfölhasználónak", akiknek odahaza már akad pár okoseszköze a lakásban? A legfontosabb, s egyben az „elégszer nem hangoztatható" dolog a jelszavak védelme. Ha valaki internetre kapcsolt légkondival, pláne e-hűtővel bír, annak célszerű valami olyan kódot bevetni, ami gyökeresen eltér a megszokottól. Igaz, a hackerek jó eséllyel nem a „mi" frigónkat vagy hűtő-fűtő klímánkat fogják célba venni, de a károkozáshoz elég egy, az e-kártevés irányában kezdő lépéseit megtevő futóbolond is. aki kezdetben a legkönnyebb ellenállás irányába mozdul el.
Ha pedig a jelszavunk a címben jelzett verzió, akkor nem kell rajta csudálkozni', hogy egy ismeretlen egyén a fagyasztóban fölforralja föl a levest, vagy dermesztőre szállítja a hőmérő higanyszálát, mire hazaérünk...