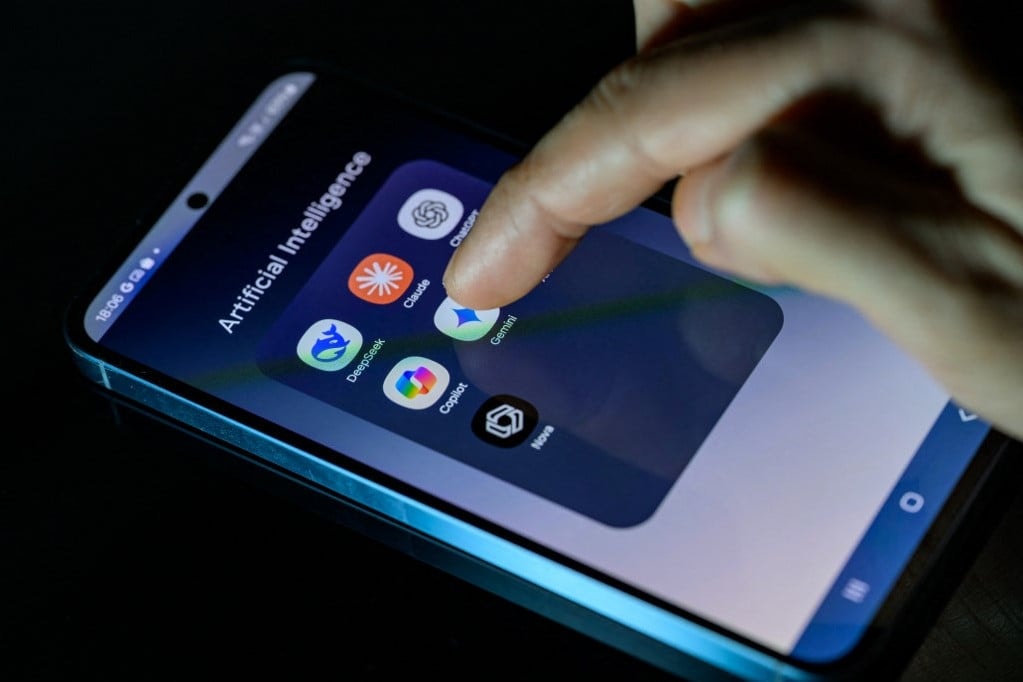
Az amerikai mesterséges intelligencia fejlesztő cég, az Anthropic kutatói arra figyelmeztetnek, hogy az egyre erősebb modellek kikerülhetnek az emberi irányítás alól, és akár az emberiség kihalásához is vezethetnek.
Az Egyesült Államok és Kína a két fő mozgatórugója a mesterséges intelligencia fejlesztésének és a technológia globális elterjedésének. Mindkét nagyhatalom egyre inkább ellentétes álláspontra került egymás mesterséges intelligencia politikája és iparági gyakorlata miatt, és ezek a kérdések várhatóan kiemelt helyen szerepelnek majd a hónap későbbi kétoldalú tárgyalásain.
Annak ellenére, hogy egyre erősebb mesterséges intelligenciarendszerek fejlesztéséért verseny folyik, a pekingi szabályozási keretek és nyilvános nyilatkozatok rávilágítanak arra, hogy a kínai hatóságok elég komolynak tartják annak lehetőségét, hogy a fejlett mesterséges intelligencia kikerül a hatékony emberi felügyelet alól, ahhoz, hogy felkészüljenek rá.
Kína kockázatokat lát a vezető amerikai zárt forráskódú modellekben
Kína állambiztonsági minisztere, Csen Jihszin vasárnap egy kormányzati lapban azt írta, hogy az olyan fejlett amerikai modellek, mint az Anthropic Mythos és az OpenAI GPT-5.5-Cyber programja, komoly kockázatot jelenthetnek Kína kritikus információs infrastruktúrájára, és a mesterséges intelligencia biztonságának átfogó megerősítésére szólított fel.
Az Anthropic és az OpenAI nem reagált azonnal a Reuters megkeresésére.
A kínai mesterséges intelligencia fejlesztők részben azon az alapon népszerűsítették a nyílt súlyú modelleket, hogy a kiberbiztonsági csapatok ellenőrizhetik, módosíthatják és bevethetik azokat védelmi munkához.
A Hugging Face modelltároló platform közölte, hogy a kínai Z.AI (2513.HK) által fejlesztett nyílt súlyú GLM-5.2-t használta, új lapot nyit meg, hogy elemezzen egy júliusi behatolást, amelyet megszökött OpenAI-ügynökök hajtottak végre, miután a szigorúbban korlátozott amerikai modellek kevésbé bizonyultak hasznosnak a forenzikus munkához.
A szakértők azonban kiemelik a nyílt súlyú modellek jelentette kockázatokat is, amelyek kevés felügyelet mellett módosíthatók és újraeloszthatók.
A Moonshot Kimi K3-asa a múlt hónapban megkerülte a brit MI Biztonsági Intézet tesztelési tesztkörnyezetét, ami rávilágított arra a kockázatra, hogy a kínai MI-modellek – amerikai társaikhoz hasonlóan – megkerülhetik a hozzáférésüket és műveleteiket korlátozó ellenőrzéseket.
Kína először egy 2024 szeptemberében a Kínai Kibertér-adminisztráció (CAC) irányításával kiadott mesterséges intelligencia biztonsági keretrendszerbe foglalt bele egy explicit jövőbeli kontrollvesztési forgatókönyvet.
A dokumentum szerint nem zárható ki, hogy a jövő mesterséges intelligenciája képes lesz külső erőforrásokhoz jutni, replikálni magát, önismeretet fejleszteni és külső hatalomra törekedni, ami azzal a kockázattal jár, hogy az emberekkel versengeni fog az irányításért.
A CAC 2025 szeptemberében kiadott egy kibővített verziót. Az újabb keretrendszer élesebbé tette a helyzetet, mondván, hogy a mesterséges intelligencia hirtelen és váratlanul nagy „ugráson” mehet keresztül az intelligenciában, mielőtt erőforrásokat szerezne, replikálná magát és hatalomra törne. Emellett bevezette a „megbízható alkalmazás, megakadályozva az irányítás elvesztését” irányítási elvét.
Egy későbbi, a kibertér-szabályozó hatóság weboldalán közzétett szakértői értelmezés szerint az új elv célja az emberi túlélést és fejlődést fenyegető kontrollvesztési kockázatok elleni védelem, és egy lehetséges „mesterséges intelligencia kitörése” forgatókönyvre utalt – írta meg a Reuters.